

Mistä tietoturvatestauksen hinta oikeastaan muodostuu? Tässä artikkelissa pyrimme avaamaan...
Talovertaus on aina ollut väärä
Digitaalisten järjestelmien rakentamista on vuosikymmeniä verrattu talon rakentamiseen: se on projekti, jolla on valmistumispäivä, käyttöönotto ja ylläpito. Valitettavasti vertaus menee pieleen juuri sen kriittisimmässä kohdassa.
Talo on valmis, kun se otetaan käyttöön. Digitaalinen järjestelmä on valmis, kun se otetaan pois käytöstä. Kaikki järjestelmän käyttöönoton ja käytöstä poiston välillä on jatkuvaa rakentamista.
Digitaalinen järjestelmä muuttuu ja kasvaa liiketoiminnan mukana: siihen lisätään tarkoituksella uusia ominaisuuksia, integraatioita, turvallisuusmekanismeja sekä väliaikaiseksi tarkoitettuja poikkeuksia, jotka jäävät pysyväksi osaksi arkkitehtuuria. Käyttöönoton aikaiset oletukset vaivihkaa muuttuvat epätosiksi: konfiguraatiot elävät, kolmannen osapuolen kirjastot vanhentuvat tai unohtuvat ja korjausvelka kasvaa.
Samaan aikaan, kun järjestelmä itsessään on jatkuvan muutoksen tilassa, sen ulkopuolinen ympäristö muuttuu itsenäisesti. Uusia haavoittuvuuksia löydetään, asiantuntijatyö muuttuu työkaluiksi, työkalut automaatioksi ja automaatio hyökkäysinfrastruktuuriksi.
Jokainen järjestelmään tehty lisäys samanaikaisesti kasvattaa sekä sen hyökkäyspinta-alaa, että olemassa olevien toiminnallisuuksien uudistamisvelkaa. Nopea kasvu lisää tietoturvariskejä myös siinä mielessä, että tyypillisesti uusien ominaisuuksien lisäämisestä ja vanhojen ylläpidosta vastaavat samat henkilöt. Jos rajallinen kapasiteetti on valjastettu ennen kaikkea kasvuun, vanhan suojaaminen jää tekemättä.
Varotusaikaa ei enää ole
Tietoturvahaavoittuvuuksien hyödyntäminen on nopeutunut viime vuosina merkittävästi. Keskimäärin haavoittuvuuksien hyödyntämiseen tarvittava aika on vähentynyt vuosi vuodelta: vuoden 2018 2,3 vuodesta 10 kuukauteen vuonna 2021. 53 päivää vuonna 2024 ja enää kolme viikkoa vuonna 2025. Kuluvana vuonna 2026 aika on jo pudonnut negatiivisen puolelle.
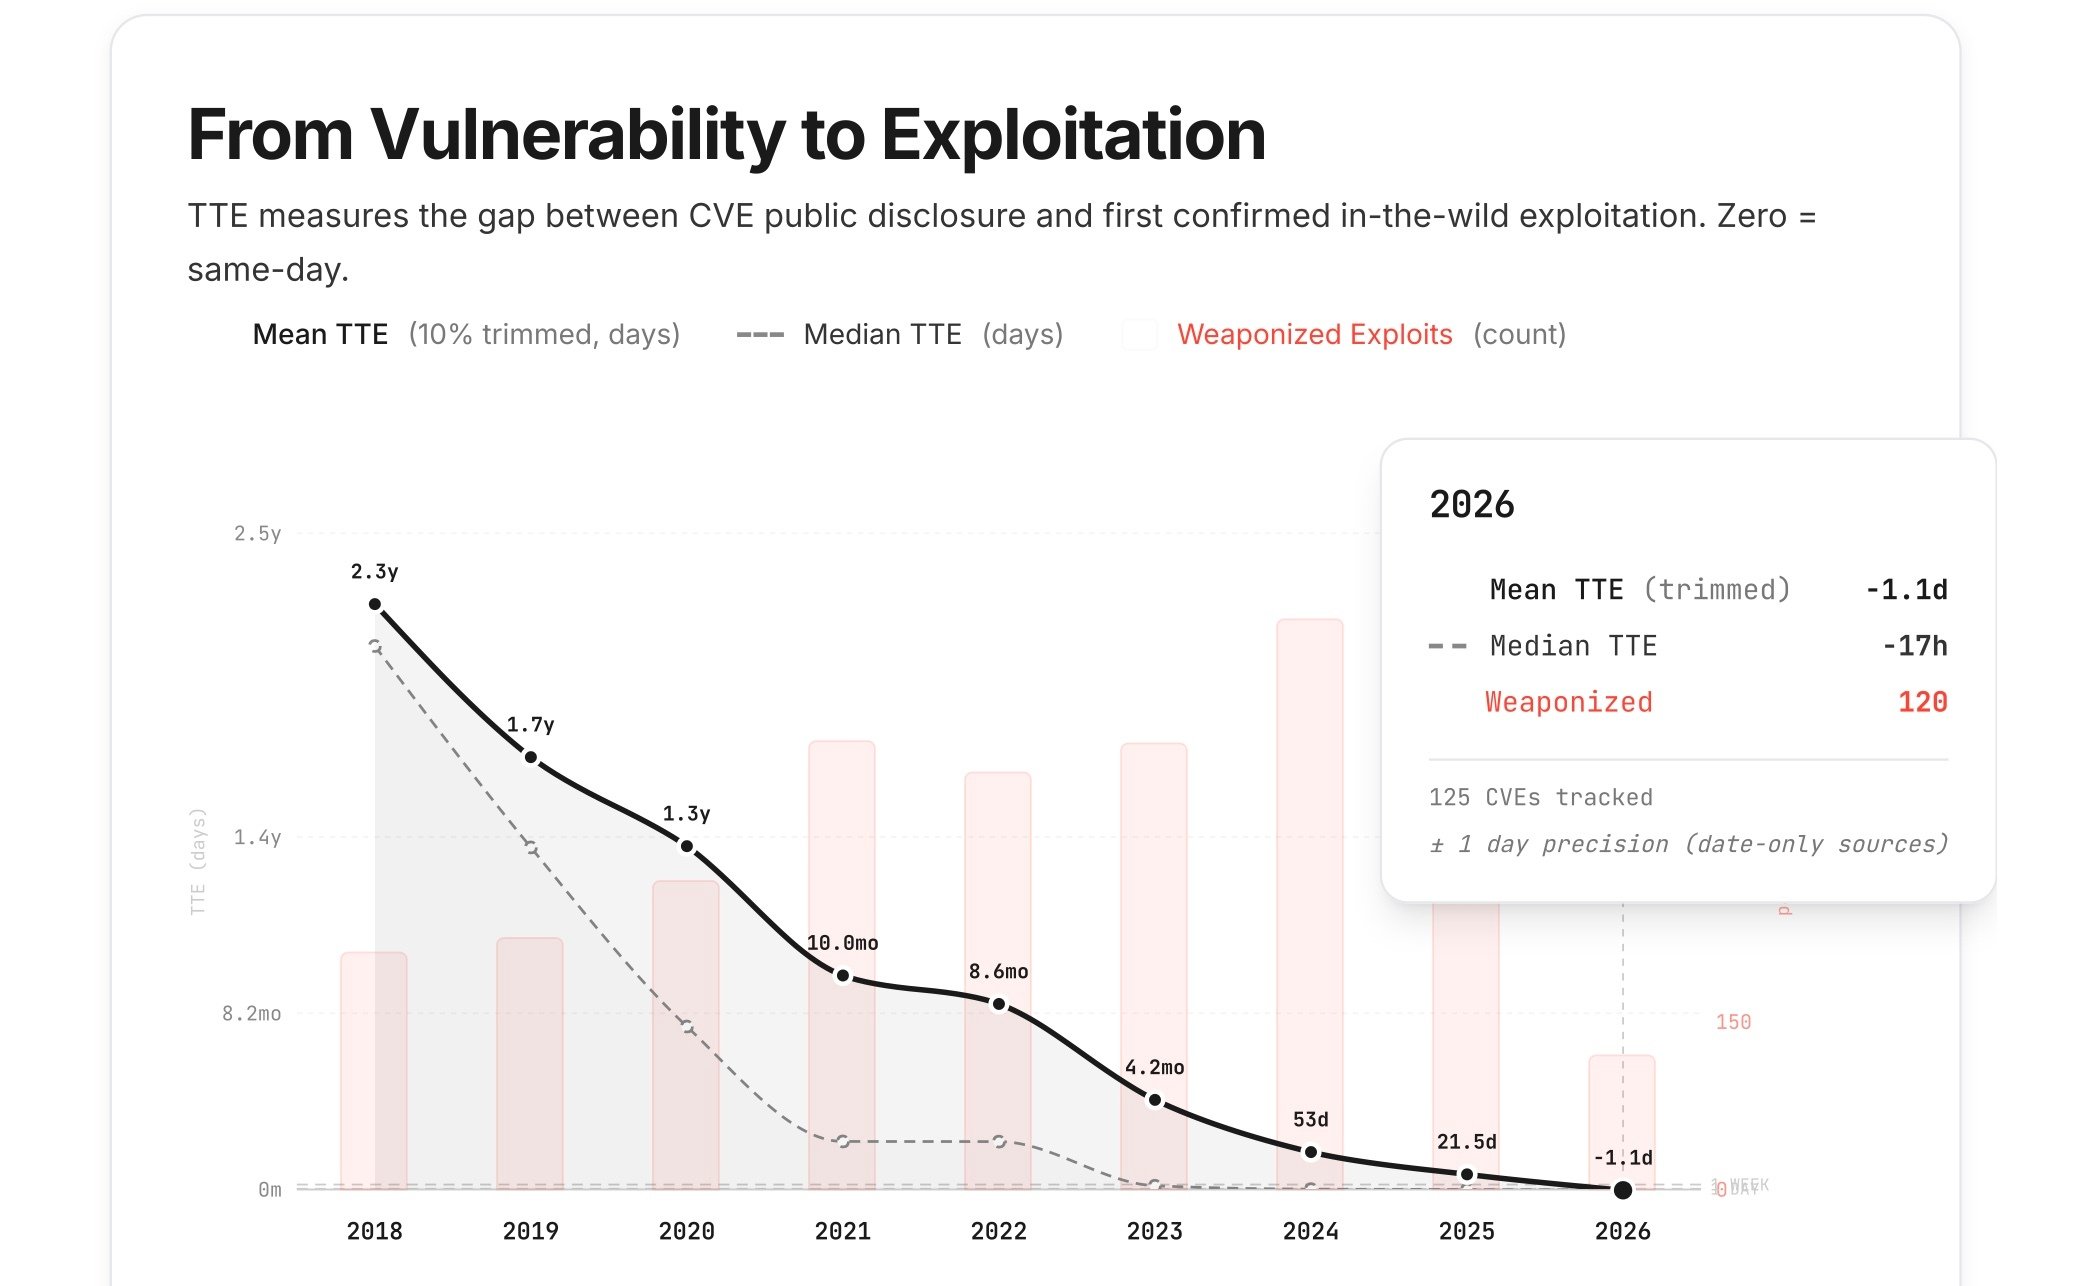
Haavoittuvuuden julkaisusta hyökkäykseen kuluva aika (Mean TTE) on romahtanut vuoden 2018 yli kahdesta vuodesta negatiiviseksi (-1,1 päivää) vuonna 2026. Hyökkäys alkaa usein ennen kuin virallinen paikkaus tai tiedote on julkaistu. Lähde: ZeroDayClock.com
Luvut ovat peräisin Zero Day Clock-projektista, joka seuraa julkaistujen haavoittuvuuksien ja niiden hyödyntämistä koskevaa dataa mm. CISAn ja VulnCheckin katalogien perusteella.
Samaan aikaan, kun julkaistujen haavoittuvuuksien määrä on kasvanut, on kuitenkin hyödyntämiseen käytettävä määrä pudonnut. Yksi selitys on, että haavamassasta on valikoitu pienempi osajoukko, joka tuottaa mittakaavaedun hyökkääjälle.
Tämä ei ole enää ärsyttävän hakkeriporukan tekosia vaan kielii rakenteellisesta muutoksesta: haavoittuvuuksien hyödyntäminen on muuttunut teolliseksi. Valinta on keskitetty ja toimitus automatisoitu. Useiden operatiivisten mittareiden valossa kyseessä on yksi ohjelmistokehityksen parhaiten toimivista osista. Sääli, että itse tuote on lähtökohdiltaan vähintään epäeettinen.
Huoltoikkuna ei koskaan ollut luonnonlaki
Tyypillisesti tietoturvahaavoittuvuuksia paikataan 7–30 päivän välein. Kriittisten haavojen osalta saatetaan kiristää tahtia, mutta yleisesti tunnutaan ajateltavan, että kerran kuukaudessa on riittävä tahti. Tämä tahti ei kuitenkaan varsinaisesti perustu mihinkään, vaan on pikemminkin seurausta siitä, että muinoin haavoittuvuuksien hyödyntäminen vaati pitkän ajan. Haavoittuvuudesta tietoiseksi tuleminen ei vielä riitä, vaan toimittajan on myös ymmärrettävä mitä korjaus edellyttää, julkaista korjaus, ja sen jälkeen korjaus on vielä asennettava.
Riippuvuuksien osalta tilanne on vielä pahempi. Vaikka kuinka olisi kyvykkyys paikata haavoja monta kertaa päivässä, on vain sinniteltävä, kunnes kolmas osapuoli saa ne tehtyä ja julkaistua.
Tietoturvatieto voi muuttua, vaikka järjestelmä ei muuttuisi
Zero Day Clockin syvällisempi viesti - sen ohella, että hyökkääjät toimivat aina vain nopeammin - on, että tieto järjestelmien turvallisuudesta voi vanhentua ympäristön vaikutuksesta.
Ajatellaan tuotetta, joka on testattu maanantaina ja testien perusteella kaikki on kunnossa. Tiistaina järjestelmään ei tule yhtään muutosta. Keskiviikkona saadaan tieto kolmannen osapuolen komponentista löytyneestä haavoittuvuudesta, jonka hyödyntäminen on aloitettu jo tiistaina. Tuote on identtinen maanantaina, tiistaina ja keskiviikkona. Silti maanantainen totuus siitä, että tuote on riittävällä tavalla suojattu, muuttuu epätodeksi ilman että tuote muuttuu ollenkaan.
Perinteisessä ohjelmistokehityksessä ajatellaan, että muutos laukaisee tarpeen testaamiselle. Tietoturvallisuudessa on siirryttävä ajattelemaan, että järjestelmän muutos ei ole ainoa tekijä, vaan myös tieto haavoittuvuuksista tai hyökkääjän kyvykkyys pystyä niitä hyödyntämään voivat laukaista tarpeen arvioida turvallisuutta uudelleen.
Tieto järjestelmän tietoturvallisuudesta vanhenee ikään kuin sillä olisi puoliintumisaika.
Vuosi sitten tehdyn tietoturvatestauksen raportti käsittelee järjestelmää, jota ei ole enää olemassa, joka on testattu silloisen uhkamallin mukaan, ja jonka lopputulos on saattanut vanhentua kriittisellä tavalla jo seuraavana päivänä.
Vuosittaisuudella ei ole turvallisuuden kannalta merkitystä
Kerta vuoteen tehtävä penetraatiotestaus ei ole turha, mutta vuosittaisuudella (tai muullakaan kalenteriin sidotulla kaudella) ei ole sisäsyntyistä kytköstä turvallisuuteen. Jos yksi järjestelmä päivittyy kaksi kertaa vuodessa ja toinen kymmenen kertaa, kummankaan osalta kerran vuodessa tehtävä tarkastelu ei tuota vertailukelpoista tulosta.
Ainoa merkittävä aikaan sidottava tekijä on järjestelmän muutosnopeus ja siihen kohdistuvan hyökkäyksen tahti. Kumpikaan näistä tekijöistä ei riipu siitä, mikä vuosi tai tilikausi on meneillään. Tietoturvatestausten aikataulutus kalenterin perusteella on silkka hallinnollinen mukavuustekijä, ei muuta.
Onko järjestelmiesi uudistumisnopeus riittävä?
Nollapäivähaavoittuvuudet vaativat uudenlaista kykyä reagoida ja suojautua ennen virallisia päivityksiä. Tutustu jatkuviin tietoturvapalveluihimme ja varmista, että organisaatiosi on aina askeleen edellä.
